Cybersécurité : deux failles critiques de PHP provoquent une vague de fermetures de sites web
3 min de lecture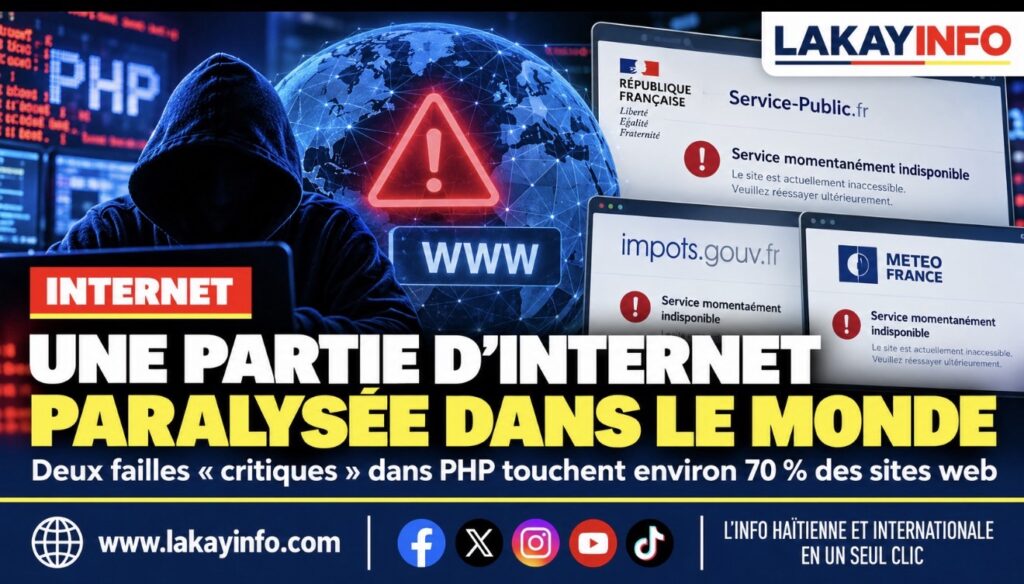
Screenshot
Deux vulnérabilités critiques découvertes dans PHP, un langage informatique utilisé par une grande partie des sites web, déclenchent une alerte internationale. En France et dans plusieurs pays, des sites institutionnels ont été rendus temporairement inaccessibles par précaution, tandis que les équipes techniques s’efforcent de sécuriser leurs serveurs.
Les deux vulnérabilités, référencées CVE-2026-109618 et CVE-2026-109619, présentent un niveau de gravité élevé. Selon les avis de sécurité officiels, elles pourraient permettre à un attaquant d’exécuter du code à distance sans authentification préalable, avec un risque d’accès aux systèmes et aux données hébergées.
PHP est notamment utilisé par des systèmes de gestion de contenu comme WordPress, ainsi que par de nombreux sites institutionnels et commerciaux. L’étendue de son utilisation rend ces failles particulièrement préoccupantes pour les organisations qui exploitent encore des versions vulnérables.
En France, plusieurs sites publics ont été concernés par des mesures préventives, notamment des services administratifs. D’autres pays européens ont également suspendu temporairement l’accès à certains sites afin de limiter les risques en attendant l’application des correctifs.
Ces interruptions ne signifient pas nécessairement que les sites ont été piratés. Dans plusieurs cas, la mise hors ligne constitue une mesure de protection destinée à éviter une éventuelle exploitation des failles.
L’équipe de développement de PHP a publié, mercredi 21 octobre 2026, des mises à jour de sécurité pour corriger les vulnérabilités. Les versions correctives annoncées comprennent PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les administrateurs sont invités à mettre à jour leurs installations sans délai.
Le CERT-FR, l’organisme français de réponse aux incidents de sécurité informatique, recommande également aux responsables des systèmes concernés d’identifier les versions vulnérables et d’appliquer les mesures correctives adaptées. Les installations anciennes qui ne bénéficient plus du support officiel nécessitent une attention particulière.
Cet épisode rappelle l’importance des mises à jour régulières et de la surveillance des infrastructures numériques. Pour les organisations publiques comme pour les entreprises, la priorité est désormais de sécuriser les systèmes exposés, de vérifier l’intégrité des serveurs et de rétablir les services lorsque les conditions de sécurité le permettent.
À propos de l’auteur